


حماية الحسابات من الاختراق: دليل عملي لتأمين Gmail وWhatsApp وهاتفك المحمول
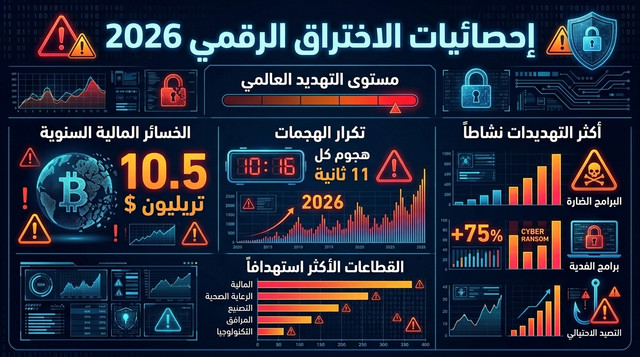
تخيّل أن تستيقظ صباحًا لتجد بريدك الإلكتروني مقفولًا، ورسائلك على واتساب تُقرأ من جهاز غريب، وصورك الشخصية منشورة في مكان لا تعرفه. هذا ليس سيناريو فيلم — بل واقع يحدث لملايين الأشخاص كل عام. في 2026 وحده، تجاوزت هجمات الاختراق المبلغ عنها 300 مليون حادثة عالميًا.
الخبر الجيد؟ حماية الحسابات من الاختراق أبسط مما تظن. لا تحتاج أن تكون خبيرًا في البرمجة أو الأمن السيبراني. كل ما تحتاجه هو 30 دقيقة من وقتك لتطبيق أربع خطوات عملية سنشرحها بالتفصيل في هذا الدليل. دعنا نبدأ.
📑 محتويات المقال
لماذا أنت مستهدف؟
كثير من المبتدئين يعتقدون أن المخترقين يستهدفون فقط الشركات الكبرى والمشاهير. الحقيقة عكس ذلك تمامًا. المخترقون يفضّلون الضحايا السهلين: الأشخاص الذين يستخدمون كلمة مرور واحدة لكل حساباتهم، ولا يفعّلون المصادقة الثنائية، وينقرون على أي رابط يصلهم.
إليك بعض الحقائق التي ستغيّر نظرتك:
إذا كنت تستخدم نفس كلمة المرور لحساب Gmail وواتساب وحسابك البنكي، فأنت تمنح المخترق مفتاحًا واحدًا يفتح كل أبوابك الرقمية. لكن لا تقلق — الحل بسيط وسنشرحه الآن.
كلمات المرور: خط الدفاع الأول
كلمة المرور هي القفل الأساسي لكل حساب تملكه. إذا كان القفل ضعيفًا، فلا يهم كم طبقة حماية تضيف فوقه. حماية الحسابات من الاختراق تبدأ دائمًا من كلمة مرور لا يمكن تخمينها.
كيف تبني كلمة مرور لا تُكسر
اتبع هذه القواعد الأربع لبناء كلمات مرور قوية:
- الطول قبل التعقيد: كلمة مرور من 16 حرفًا أفضل من كلمة من 8 أحرف حتى لو كانت معقدة. الهدف: 14 حرفًا كحد أدنى.
- استخدم جملة لا كلمة: مثال:
قهوة-صباحية-في-الرياض-2026!أسهل في التذكر وأصعب في الكسر. - حرف كبير + صغير + رقم + رمز: اخلط الأنواع الأربعة في كل كلمة مرور.
- لا تعيد الاستخدام أبدًا: كل حساب = كلمة مرور مختلفة. هذه أهم قاعدة على الإطلاق.
استخدم مدير كلمات مرور
تذكّر عشرات كلمات المرور المختلفة مستحيل عمليًا. الحل: استخدم مدير كلمات مرور موثوق مثل Bitwarden (مجاني) أو 1Password. هذه التطبيقات تحفظ كل كلماتك في خزنة مشفّرة وتولّد كلمات مرور عشوائية قوية تلقائيًا. كل ما تحتاج تذكّره هو كلمة مرور رئيسية واحدة.
💡 نصيحة: يمكنك استخدام أدوات ذكية مجانية لمساعدتك في تنظيم حياتك الرقمية بما في ذلك إدارة كلمات المرور.

المصادقة الثنائية (2FA): القفل الثاني
حتى لو عرف شخص ما كلمة مرورك، فإن المصادقة الثنائية تمنعه من الدخول. الفكرة بسيطة: بعد إدخال كلمة المرور، يُطلب منك رمز إضافي يصل إلى هاتفك أو تطبيق مخصص. بدون هذا الرمز، الحساب مغلق حتى مع كلمة المرور الصحيحة.
تفعيل 2FA هو أهم خطوة في حماية الحسابات من الاختراق بعد تغيير كلمة المرور.
تفعيل المصادقة الثنائية على Gmail
- افتح حسابك في Gmail واضغط على صورة ملفك الشخصي.
- اختر إدارة حسابك على Google.
- انتقل إلى تبويب الأمان من القائمة الجانبية.
- ابحث عن التحقق بخطوتين واضغط عليه.
- اتبع الخطوات لتفعيله عبر رقم هاتفك أو تطبيق Google Authenticator.
تفعيل المصادقة الثنائية على WhatsApp
- افتح WhatsApp واضغط على النقاط الثلاث (أندرويد) أو الإعدادات (آيفون).
- اختر الحساب ← التحقق بخطوتين.
- اضغط تفعيل وأدخل رمز PIN من 6 أرقام.
- أضف بريدًا إلكترونيًا للاسترداد (مهم جدًا في حال نسيت الرمز).
التصيد الاحتيالي: كيف تتعرف على الفخ؟
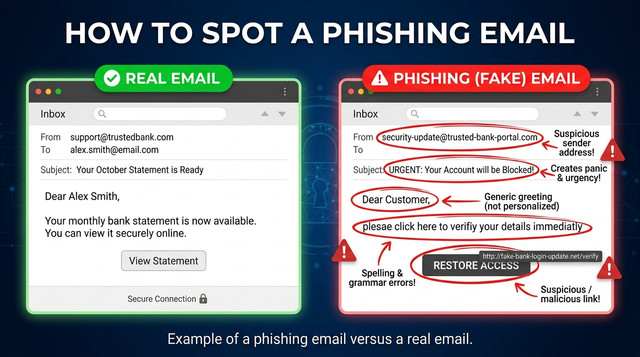
التصيد الاحتيالي (Phishing) هو أخطر أساليب الاختراق لأنه لا يكسر القفل — بل يقنعك أنت بفتحه. يصلك بريد أو رسالة تبدو وكأنها من Gmail أو واتساب أو بنكك، تطلب منك "تأكيد حسابك" عبر رابط مزيف.
علامات التحذير الخمس
- عنوان المرسل غريب: الرسالة تدّعي أنها من Google لكن المرسل هو
support@gmail-security-update.xyz. - استعجال مفرط: "حسابك سيُغلق خلال 24 ساعة!" — الشركات الحقيقية لا تهددك هكذا.
- أخطاء لغوية: رسائل رسمية من شركات كبرى لا تحتوي على أخطاء إملائية.
- روابط مشبوهة: مرّر مؤشر الماوس فوق الرابط دون النقر. إذا كان النطاق لا يطابق الموقع الرسمي، فهو فخ.
- طلب معلومات حساسة: لا تطلب أي شركة حقيقية كلمة مرورك أو رمز التحقق عبر البريد.
💡 اقرأ أيضًا: كيف تعمل الخوارزميات لفهم آلية تصنيف الرسائل المشبوهة في بريدك.
⬇️ أكمل قراءة خطوات النسخ الاحتياطي
النسخ الاحتياطي: شبكة الأمان الأخيرة
حتى مع كل إجراءات الحماية، تبقى احتمالية فقدان البيانات قائمة — بسبب عطل تقني أو سرقة هاتف أو حتى خطأ بشري. هنا يأتي دور النسخ الاحتياطي كآخر خط دفاع في حماية الحسابات من الاختراق وفقدان البيانات.
قاعدة 3-2-1 الذهبية
- 3 نسخ من كل ملف مهم (الأصلية + نسختان احتياطيتان).
- وسيطتان مختلفتان (مثلاً: السحابة + قرص صلب خارجي).
- نسخة واحدة خارج المنزل (السحابة تحقق هذا الشرط تلقائيًا).
خطوات عملية للنسخ الاحتياطي
- صور الهاتف ومقاطع الفيديو: فعّل النسخ التلقائي في Google Photos (15 GB مجانية) أو iCloud.
- مستندات Gmail: استخدم Google Takeout لتحميل نسخة كاملة من بريدك كل 3 أشهر.
- محادثات WhatsApp: الإعدادات ← المحادثات ← النسخ الاحتياطي ← اختر "يومي" أو "أسبوعي".
- جهات الاتصال: صدّرها كملف VCF واحفظه في السحابة وفي بريدك الإلكتروني.
حماية هاتفك المحمول
هاتفك هو البوابة لكل حساباتك. إذا وصل المخترق إلى هاتفك المفتوح، فلا فائدة من كل الإجراءات السابقة. إليك خطوات أساسية لتأمينه:
- قفل الشاشة: استخدم بصمة الإصبع أو التعرف على الوجه + رمز PIN من 6 أرقام على الأقل. تجنّب الأنماط (Patterns) لأنها سهلة الرصد.
- تحديث النظام: فعّل التحديث التلقائي لنظام التشغيل (Android / iOS). التحديثات ترثغ ثغرات أمنية خطيرة.
- صلاحيات التطبيقات: راجع صلاحيات كل تطبيق. هل يحتاج تطبيق المصباح إلى الوصول لجهات اتصالك؟ بالتأكيد لا.
- شبكات WiFi العامة: لا تسجّل الدخول لحساباتك البنكية أو بريدك على شبكات المقاهي والمطارات المفتوحة. إذا اضطررت، استخدم VPN.
- التطبيقات الرسمية فقط: حمّل التطبيقات من Google Play أو App Store فقط. التطبيقات من مصادر مجهولة قد تحتوي على برمجيات خبيثة.
ملخص سريع: خطة الحماية في 30 دقيقة
| الخطوة | الإجراء | الوقت | الأولوية |
|---|---|---|---|
| كلمات المرور | غيّر كلمات Gmail وWhatsApp واستخدم مدير كلمات مرور | 10 دقائق | 🔴 عالية |
| المصادقة الثنائية | فعّل 2FA على Gmail وWhatsApp | 5 دقائق | 🔴 عالية |
| التصيد | راجع بريدك واحذف الرسائل المشبوهة | 5 دقائق | 🟡 متوسطة |
| النسخ الاحتياطي | فعّل النسخ التلقائي للصور والمحادثات | 10 دقائق | 🟡 متوسطة |
الخلاصة
حماية الحسابات من الاختراق ليست رفاهية تقنية بل ضرورة يومية. باتباعك الخطوات الأربع في هذا الدليل — كلمات مرور قوية، مصادقة ثنائية، حذر من التصيد، ونسخ احتياطي منتظم — تكون قد رفعت مستوى حمايتك فوق 99% من مستخدمي الإنترنت.
تذكّر: المخترقون لا يستهدفون الأقوى، بل الأسهل. اجعل حساباتك صعبة الاختراق، وسيبحثون عن ضحية أخرى. ابدأ اليوم بخطوة واحدة، ثم أضف البقية خلال الأسبوع.
📌 تابع المزيد من أدلة الأمان على Brief of a World
أسئلة شائعة حول حماية الحسابات من الاختراق
هل كلمة المرور الطويلة كافية وحدها لحماية حسابي؟
كلمة المرور الطويلة والقوية ضرورية لكنها غير كافية وحدها. يجب تفعيل المصادقة الثنائية (2FA) كطبقة حماية إضافية. بدون 2FA، يمكن للمخترق الدخول إذا سُرقت كلمة مرورك عبر تصيد أو تسريب بيانات.
كيف أعرف إذا كان حسابي قد اختُرق فعلًا؟
علامات الاختراق تشمل: نشاط غير مألوف في سجل الدخول، رسائل مرسلة لم تكتبها، تغيير في إعدادات الحساب، أو تنبيهات من Google/WhatsApp عن دخول من جهاز جديد. افحص سجل النشاط فورًا وغيّر كلمة المرور.
هل تطبيقات المصادقة الثنائية آمنة أكثر من الرسائل النصية (SMS)؟
نعم، بكثير. رسائل SMS قابلة للاعتراض عبر هجمات تبديل الشريحة (SIM Swap). تطبيقات مثل Google Authenticator وAuthy تولّد رموزًا محلية على جهازك ولا تمر عبر الشبكة، مما يجعلها أكثر أمانًا.
كم مرة يجب تغيير كلمة المرور؟
لا تحتاج لتغييرها دوريًا إذا كانت قوية وفريدة ومحمية بـ 2FA. غيّرها فورًا فقط إذا شككت في تسريبها أو إذا ظهر حسابك في قاعدة بيانات مسرّبة (افحص عبر موقع Have I Been Pwned).
هل النسخ الاحتياطي السحابي آمن؟
نعم، إذا استخدمت خدمات موثوقة مثل Google Drive أو iCloud مع تفعيل المصادقة الثنائية على حساب السحابة نفسه. البيانات تُشفّر أثناء النقل والتخزين. للخصوصية القصوى، شفّر الملفات محليًا قبل الرفع.
- Google — فحص أمان حساب Google
- WhatsApp — مركز أمان واتساب
التعليقات 0
كن أول من يعلّق على هذا المقال.